پرش به محتوای اصلی
شروع سنجش
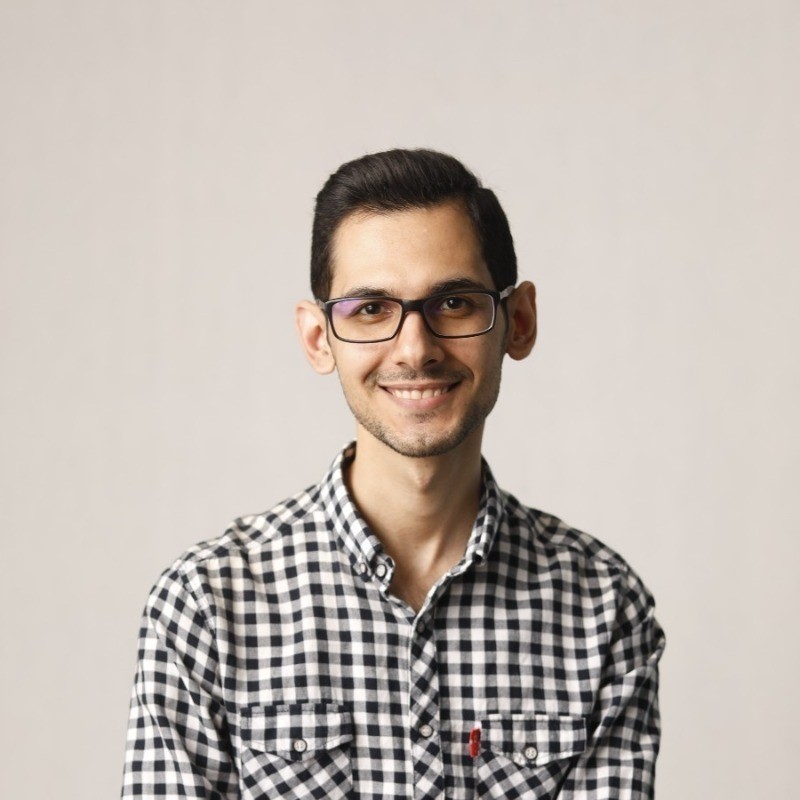
سیدمحمد میراسدالهی طراح آزمون

سیدمحمد میراسدالهی

متخصص ارشد SOC ،Threat Hunting و Splunk

۴٫۵امتیاز از ۵ · ۱۰ رأی
۰آزمون منتشرشده
۰شرکت‌کننده
آشنایی

درباره طراح

من محمد میراسداللهی، مهندس امنیت سایبری و متخصص SOC، Threat Hunting و Splunk با بیش از ۱۰ سال تجربه حرفه‌ای هستم. در کنار فعالیت عملیاتی در امنیت سازمانی، سال‌ها در زمینه آموزش تخصصی، توسعه ابزارهای متن‌باز و طراحی راهکارهای تشخیص تهدید فعالیت کرده‌ام. در طراحی آزمون، تمرکز من بر سنجش توانایی واقعی تحلیل، تشخیص و تصمیم‌گیری در سناریوهای امنیتی است؛ نه صرفاً حفظ مفاهیم نظری.
مازندران فارسی و انگلیسی
شیوه کار

خدمات و روش طراحی آزمون

خدمات قابل ارائه

SOC Analyst
Threat Hunting
Threat Detection
Splunk Administration
Splunk Enterprise Security
SIEM
Network Security
Log Analysis
Blue Team
Incident Analysis
Security Monitoring
Detection Engineering
Security Analytics
آزمون‌های سناریومحور
آزمون‌های عملیاتی SOC
آزمون‌های پیش‌آزمون و پس‌آزمون آموزشی
آزمون‌های ارزیابی کارشناسان امنیت

روش طراحی و ارزیابی

ابتدا سطح مخاطب، نقش شغلی و مهارت مورد سنجش را مشخص می‌کنم. سپس سؤال‌ها را بر اساس سناریوهای واقعی SOC، لاگ‌ها، رخدادهای امنیتی و فرایندهای Threat Hunting طراحی می‌کنم.
در ارزیابی، علاوه بر دانش فنی، توانایی تحلیل، تشخیص الگو، اولویت‌بندی شواهد، انتخاب مسیر بررسی و تصمیم‌گیری امنیتی سنجیده می‌شود.
در سؤال‌های فنی، تلاش می‌کنم گزینه‌ها به یکدیگر نزدیک و منطقی باشند تا پاسخ صحیح از طریق دانش و تحلیل واقعی انتخاب شود، نه از روی ظاهر گزینه‌ها.

تمایز

ویژگی‌ها و مزیت‌های تخصصی

آموزش تخصصی امنیتاز سال ۲۰۲۰ در زمینه Splunk، Threat Detection و امنیت سایبری آموزش تخصصی ارائه می‌کنم.
بیش از ۱۰ سال تجربه امنیت سایبریبیش از یک دهه در حوزه شبکه، امنیت سایبری و عملیات دفاعی فعالیت کرده‌ام.
تخصص در Splunkتجربه طراحی، پیاده‌سازی و آموزش Splunk و Splunk Enterprise Security را دارم.
توسعه ابزارهای امنیتیدر توسعه ابزارها و پروژه‌های متن‌باز مرتبط با SOC، Splunk و امنیت سایبری فعالیت دارم.
طراحی سناریوهای واقعیآزمون‌ها را بر اساس چالش‌ها و رخدادهای واقعی محیط‌های عملیاتی امنیت طراحی می‌کنم. دو ویژگی دیگر هم در صورت نیاز: Security Analytics — تحلیل داده‌ها و لاگ‌های امنیتی Detection Engineering — طراحی منطق‌ها و روش‌های تشخیص تهدید
متخصص SOCتجربه تخصصی در عملیات SOC، پایش امنیتی، تحلیل رخداد و تشخیص تهدید دارم.
متخصص Threat Huntingدر شناسایی و تحلیل تهدیدهای پنهان و طراحی سناریوهای Threat Hunting فعالیت می‌کنم.
مدرس بین‌المللیدوره‌های تخصصی امنیت سایبری و Threat Hunting را در Udemy ارائه کرده‌ام.
مسیر حرفه‌ای

سوابق کاری و آموزشی

مشاور SOCگروه صنعتی گلرنگ

فعالیت در حوزه مهندسی امنیت سایبری، Splunk و Splunk Enterprise Security.

مهندس امنیت سایبریسورین

فعالیت تخصصی در حوزه امنیت سایبری، Splunk و Splunk Enterprise Security.

TrainerUdemy

طراحی و ارائه دوره‌های تخصصی در زمینه SOC، Threat Hunting، Data Science و Splunk. از جمله دوره‌های آموزشی: SOC Cybersecurity Threat Hunting with Splunk Threat Hunting with Data Science and Splunk for Beginners

مدرسTOSINSO

آموزش تخصصی Splunk Administration و Cybersecurity Threat Detection.

مهندس امنیت سایبریامن پردازان کویر

مدیریت و پیاده‌سازی Splunk و اجزای مرتبط و فعالیت در پروژه‌های مهندسی امنیت.

فعالیت حرفه‌ای من از حوزه شبکه و امنیت آغاز شده و طی سال‌ها در نقش‌های مختلف مهندسی امنیت، طراحی و پیاده‌سازی راهکارهای امنیتی، Threat Detection، SOC و Splunk فعالیت کرده‌ام.
در حال حاضر به‌عنوان Cybersecurity Engineer با گروه صنعتی گلرنگ همکاری دارم و هم‌زمان در حوزه آموزش تخصصی امنیت سایبری در Udemy و TOSINSO فعال هستم. پیش از این نیز در شرکت‌های امنیتی مختلف در حوزه طراحی، پیاده‌سازی و مدیریت Splunk و زیرساخت‌های امنیتی فعالیت داشته‌ام.
افتخارات

دستاوردها

بیش از ۶ سال سابقه آموزش تخصصی امنیتآموزش مستمر Splunk و Threat Detection در پلتفرم TOSINSO از سال ۲۰۲۰.
تولید دوره‌های تخصصی بین‌المللیطراحی و ارائه آموزش‌های تخصصی Threat Hunting و SOC با تمرکز بر Splunk و تحلیل داده.
توسعه پروژه‌های Open Source امنیتیدارای مجموعه‌ای از پروژه‌ها و ابزارهای عمومی در GitHub در حوزه SOC، Splunk و امنیت سایبری.
توسعه Splunk Capacity Planning Toolطراحی ابزار آنلاین برای برنامه‌ریزی ظرفیت Splunk و کمک به برآورد نیازهای زیرساختی.
توسعه پروژه ThinkingSOCتوسعه پروژه‌ای مبتنی بر Python با تمرکز بر نسل جدید ابزارها و رویکردهای SOC.
تمرکز

حوزه‌های تخصص

Blue TeamCyber Threat AnalysisCybersecurityDefensive SecurityDetection EngineeringF5 BIG-IPIncident Detection and AnalysisLog AnalysisNetwork SecurityPython for CybersecuritySIEMSOC Analyst SkillsSecurity AnalyticsSecurity AutomationSecurity MonitoringSecurity Operations Center (SOC)SplunkSplunk Enterprise SecuritySplunk SOARThreat DetectionThreat Hunting
آثار

آزمون‌ها و بسته‌های آزمون منتشرشده